在云原生、DevOps、敏捷开发全面普及的当下,企业IT治理正面临一场深刻的范式革新。传统治理模式依赖纸质制度、人工审核、事后稽查,规则模糊、执行滞后、标准不一的痛点愈发凸显,逐渐跟不上业务快速迭代、架构持续演进的节奏。Policy-as-Code(策略即代码,简称PaC)的出现,彻底打破了“研发提速、治理滞后”的行业矛盾,将零散、静态、人工化的治理规则,转化为标准化、可执行、可迭代的代码逻辑,成为现代化企业安全治理、合规管控、资源管控的核心基石。
很多企业对PaC的认知仍停留在“自动化合规校验工具”的浅层层面,实则代码化治理的价值贯穿研发、部署、运维、审计全链路,实现了IT治理从“被动补救”到“主动防控”、从“人工经验”到“数据驱动”、从“割裂分散”到“全域统一”的全方位升级。本文将深度拆解Policy-as-Code的核心逻辑与核心价值,厘清其为何成为企业数字化治理的刚需能力。
一、先厘清:什么是 Policy-as-Code 代码化治理?
Policy-as-Code是延续IaC(基础设施即代码)理念延伸出的现代化治理范式,核心是将企业的安全规范、合规准则、资源管控策略、权限管理制度等各类治理规则,转化为机器可识别、可自动执行的声明式代码,通过自动化引擎嵌入DevSecOps全流程,实现治理规则的统一落地、自动校验、全程追溯。
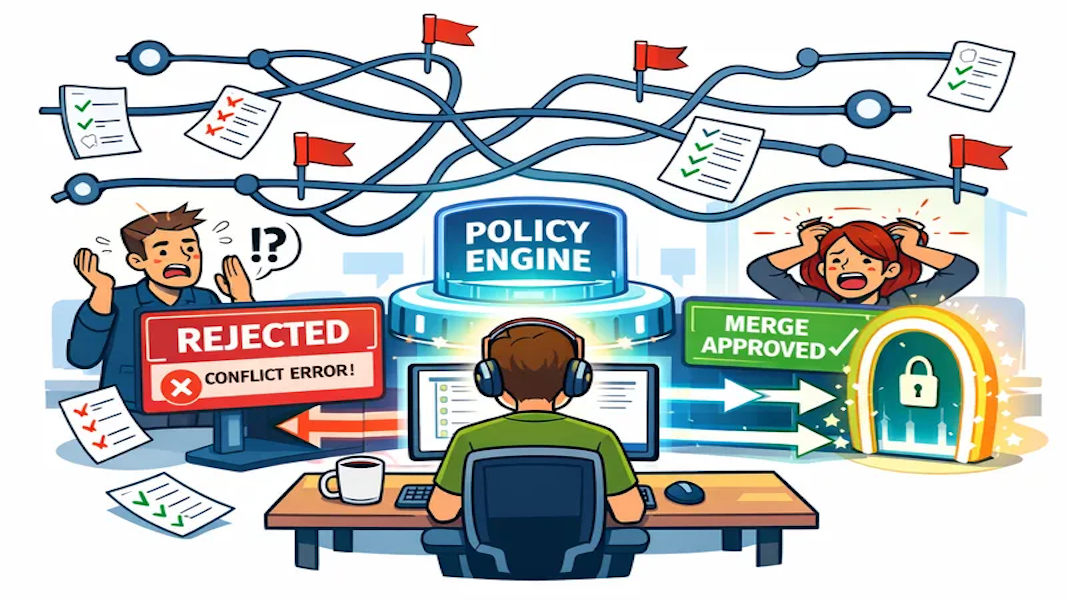
区别于传统治理模式“制度归制度、执行归执行”的割裂状态,PaC彻底重构了治理逻辑:传统治理是先部署、后核查、再整改,属于事后被动管控;代码化治理是先定规则、全程校验、违规拦截,属于事前主动防控。其核心特性可概括为四大维度:代码化定义、版本化管理、自动化执行、全链路可观测,完美适配云时代持续迭代、持续合规的业务诉求。
简单来说,PaC让抽象的治理制度变成可落地、可量化、可迭代的技术能力,让治理不再依赖人工自律与经验判断,而是依靠标准化代码逻辑刚性落地。
二、核心价值一:治理左移,从源头规避风险,终结事后整改
传统IT治理的最大痛点是合规与安全管控滞后,治理动作集中在部署完成、业务上线之后。人工审核存在疏漏、延时、标准不一等问题,极易出现违规配置、权限溢出、资源滥用、安全漏洞等问题,一旦出现风险,不仅需要投入大量人力整改,还可能引发合规处罚、数据泄露、业务故障等严重后果。
Policy-as-Code最核心的价值就是实现治理左移,将合规校验、安全管控、资源约束前置到代码提交、资源申请、镜像构建、部署上线的每一个前置环节。企业可通过PaC将等保规范、行业合规要求、内部安全准则固化为代码规则,嵌入CI/CD流水线与云资源调度流程中,实现每一次变更、每一次部署都自动触发规则校验。
不符合规范的操作会被实时拦截并提示问题,从源头杜绝违规上线,彻底改变“事后查漏补缺、批量整改”的低效模式。有实测数据显示,落地PaC的企业可将人工安全审核工作量降低65%以上,同时大幅减少因配置违规导致的线上故障与安全事件,真正实现风险前置防控。
三、核心价值二:规则标准化,消除治理歧义,统一全域口径
大型企业多团队、多项目、多环境的架构下,传统人工治理极易出现“千人千策”的问题。书面化的制度规则存在语义模糊、解读空间大的问题,研发、运维、安全、审计团队对同一合规要求的理解各不相同,导致执行标准不统一:部分团队过度保守影响迭代效率,部分团队宽松执行埋下安全隐患,最终出现合规漏洞与治理乱象。
PaC通过代码化固化治理规则,彻底解决规则歧义问题。所有安全策略、合规标准、资源管控规则均以统一代码形式定义,规则逻辑清晰、无模糊空间、无解读偏差,全域团队、所有业务线、各类IT环境均遵循同一套标准执行。
同时,依托代码版本管理能力,所有策略的新增、修改、废弃都会留下完整版本记录,规则迭代全程可追溯、可复盘。相较于传统纸质制度更新滞后、传达不全、落地脱节的问题,PaC实现了治理规则的精准同步、统一落地,让企业治理从“经验驱动”升级为“标准驱动”,有效规避人为解读偏差带来的治理风险。
四、核心价值三:降本提效,平衡安全管控与业务敏捷性
长期以来,企业治理存在一个核心矛盾:严格管控则拖累研发效率,放松管控则滋生安全风险。传统人工治理模式下,合规审核、安全检查、资源审计需要消耗大量人力成本,流程繁琐、审批链路长,严重制约业务迭代速度;而追求迭代效率、简化管控流程,又容易导致合规失守、资源浪费、安全漏洞频发。
Policy-as-Code完美破解了安全与效率的二元对立。一方面,自动化规则校验替代重复性人工审核,流水线全自动完成合规检测、资源校验、权限核查,无需人工介入常态化管控工作,极大释放安全、运维、审计人力,让团队聚焦高价值的风险治理与架构优化工作。
另一方面,PaC可实现精细化成本管控,通过代码规则强制资源标签规范、设置资源使用时长与额度限制、自动识别闲置违规资源,提前预警资源浪费问题,避免企业云资源、算力资源的无效消耗,从源头降低IT运营成本。同时,标准化自动化的治理模式无需牺牲迭代速度,实现“高速迭代、全程合规、零额外负担”,真正做到安全管控与业务敏捷双向赋能。
五、核心价值四:全链路可追溯,实现合规审计常态化、透明化
合规审计是企业IT治理的刚需,也是传统模式的难点。传统审计依赖人工整理日志、梳理操作记录、核对制度条款,不仅耗时费力、效率低下,还存在记录零散、数据缺失、证据不足等问题,面对监管部门核查时极易出现合规漏洞,难以提供完整有效的审计依据。
PaC构建了全链路、全时段、可溯源的审计体系。所有策略执行记录、规则校验结果、资源变更行为、违规拦截日志都会被自动留存、统一归集,形成完整的治理台账。每一次操作是否合规、是否触发管控规则、是否存在风险异常都有据可查,无需人工汇总整理,即可自动生成合规审计报告。
同时,这套自动化审计体系可完美适配GDPR、等保2.0、金融行业监管、数据安全法规等各类合规要求,让企业从“被动迎审”变为“常态合规”,大幅降低审计成本与合规风险,实现治理透明化、合规常态化。
六、核心价值五:动态迭代适配,支撑企业架构持续演进
企业业务场景、IT架构、监管政策始终处于动态变化中,传统静态的制度治理模式更新滞后、落地缓慢,难以适配业务快速发展与政策迭代需求。制度修订需要层层审批、全员传达,周期长、落地慢,极易出现新旧规则交替混乱、治理脱节的问题。
Policy-as-Code具备极强的灵活性与迭代能力,治理规则作为代码资产,可快速完成更新、测试、发布、落地,适配企业业务扩张、架构升级、监管新规更新等各类场景。企业可根据业务需求调整资源管控规则、根据最新合规要求优化安全策略,规则迭代无需中断业务流程,无需大规模人工宣贯,即可快速全域生效。
这种动态可迭代的治理能力,让企业治理始终适配业务发展节奏,摆脱传统治理“僵化滞后、适配性差”的短板,为企业数字化转型、云架构升级、业务创新提供稳定的治理支撑。
七、总结
Policy-as-Code的核心价值,从来不是简单的“自动化合规工具”,而是一场企业IT治理模式的底层革新。它彻底颠覆了传统人工、静态、滞后、割裂的治理体系,通过代码化、标准化、自动化、可迭代的治理逻辑,解决了治理标准不统一、风险防控滞后、效率成本失衡、审计追溯困难、适配性差等一系列行业痛点。
在云原生与数字化深度普及的当下,业务迭代速度持续加快、IT架构愈发复杂、合规监管日趋严格,人工治理模式早已无法适配企业发展需求。PaC让治理融入研发运维全流程,实现安全、合规、成本、权限的全域精细化管控,在保障业务高效迭代的同时筑牢企业数字化安全防线,成为企业实现高效、安全、现代化治理的核心抓手,也是未来IT治理的必然发展趋势。